KI-Cyberangriffe und wie Mittelständler sich schützen können
Am 21. Oktober 2026 um 14:00 Uhr (UTC) veröffentlichte das PHP-Team Notfall-Updates für zwei kritische Sicherheitslücken. Um 14:19 Uhr meldeten die Sicherheitsforscher von watchTowr die ersten aktiven Angriffsversuche. Zwischen „das Update ist da“ und „es wird angegriffen“ lagen also 19 Minuten.
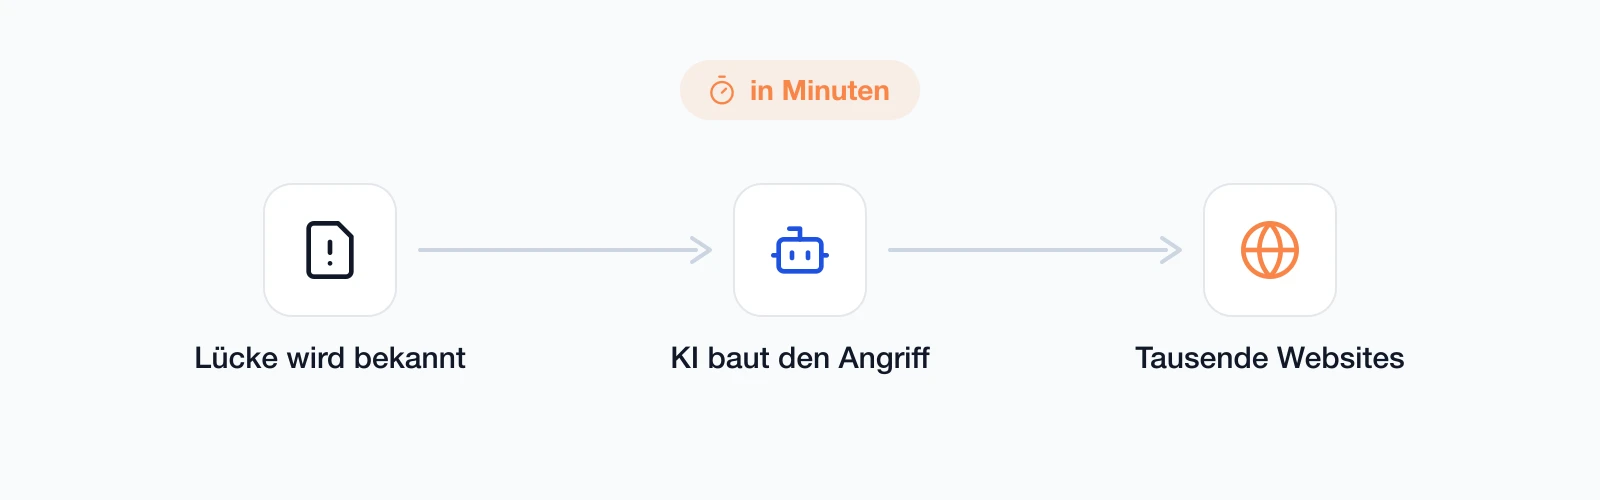
Das ist kein Ausreißer, sondern das neue Normal. Künstliche Intelligenz hilft heute nicht nur Entwicklern, Lücken zu finden. Sie hilft auch Angreifern, aus einer frisch veröffentlichten Schwachstelle in kürzester Zeit einen funktionierenden Angriff zu bauen, das ganze Internet nach betroffenen Systemen abzusuchen und tausende davon gleichzeitig anzugreifen. Vollautomatisch, rund um die Uhr.
Für mittelständische Unternehmen ist das eine schlechte Nachricht, denn Angriffe treffen längst nicht mehr nur Konzerne. In diesem Artikel zeigen wir, was in den letzten Wochen passiert ist, warum KI die Lage grundlegend verändert hat und wie Sie Ihr Unternehmen schützen, auch ohne eigene IT-Sicherheitsabteilung.
Was sich durch KI verändert hat
Früher war zwischen der Veröffentlichung einer Sicherheitslücke und dem ersten großflächigen Angriff oft Zeit: Tage, manchmal Wochen. Ein Angreifer musste den Hinweis lesen, den Fehler verstehen, einen Exploit (also den eigentlichen Angriffscode) schreiben, ihn testen und dann passende Ziele finden. Das war Handarbeit, und Handarbeit ist langsam.
Genau diese Handarbeit übernimmt heute KI. Ein Sicherheitsupdate verrät durch die Änderungen im Code, wo der Fehler lag. Ein Sprachmodell kann diese Änderungen lesen, den Fehler erklären und daraus einen Angriff ableiten. Andere Werkzeuge durchsuchen das Internet nach Servern, die eine bestimmte Software in einer bestimmten Version einsetzen. Am Ende steht eine Kette, die ohne menschliches Zutun von „Lücke bekannt“ bis „Server übernommen“ läuft.
Bemerkenswert ist, dass dieselbe Technik auch auf der Verteidigerseite arbeitet. Die PHP-Lücken aus dem Oktober wurden von Sicherheitsforschern mithilfe von KI-Modellen gefunden. Laut den Beteiligten ließ sich damit in rund einer Woche erledigen, wofür sonst ein ganzes Team Monate gebraucht hätte. Die Kehrseite: Was Forscher in einer Woche schaffen, schaffen Angreifer mit denselben Werkzeugen ebenfalls, nur ohne sich an Fristen und Absprachen zu halten.
PHP2Shell und 19 Minuten zwischen Update und Angriff
PHP ist die Programmiersprache hinter einem Großteil des Internets. Nach Daten von W3Techs läuft sie auf rund 69 Prozent aller Websites. Darunter fast alle WordPress-Seiten, unzählige Onlineshops und viele Kundenportale. Wenn Ihre Firmenwebsite mit WordPress läuft, nutzt sie mit hoher Wahrscheinlichkeit PHP.
Die beiden Lücken mit den Kennungen CVE-2026-109618 und CVE-2026-109619, getauft auf den Namen „PHP2Shell“, stecken nicht in einer einzelnen Website, sondern in PHP selbst. Betroffen sind praktisch alle Versionen der letzten zehn Jahre. Ein Angreifer braucht weder Zugangsdaten noch einen Fehler auf Ihrer Website. Eine einzige präparierte Anfrage reicht, um den Server zu übernehmen und dort gespeicherte Passwörter und Zugangsschlüssel auszulesen.
Chronologie von PHP2Shell (Oktober 2026, Zeiten in UTC)
- 1
17. Oktober
Erster Angriffsversuch vor der Veröffentlichung
Amazon beobachtet laut Berichten bereits vier Tage vor der offiziellen Bekanntgabe einen Ausnutzungsversuch.
- 2
20. Oktober
Details sickern durch
Informationen tauchen in Foren und sozialen Netzwerken auf, ein Forscherteam veröffentlicht versehentlich ein Video seines Exploits. PHP zieht das Update um einen Tag vor.
- 3
21. Oktober, 14:00
Notfall-Updates erscheinen
Das PHP-Team veröffentlicht Updates, die beide Lücken schließen.
- 4
21. Oktober, 14:19
Aktive Angriffsversuche
Sicherheitsforscher melden erste Angriffe. Die Angreifer passen ihre Anfragen laufend an, um Schutzregeln zu umgehen.
- 5
23. Oktober
Dritte Lücke
Eine weitere Lücke wird bekannt, die von den Updates noch nicht abgedeckt ist.
- 6
26. Oktober
Offiziell als ausgenutzt gelistet
Die US-Behörde CISA nimmt die Lücken in ihren Katalog aktiv ausgenutzter Schwachstellen auf.
Wie ernst die Lage war, zeigte die Reaktion: Behördenportale in Europa und Kanada gingen vorsorglich offline, die Wikimedia Foundation schaltete mehrere Dienste ab, und auch Spieleplattformen und Onlineshops nahmen Server vom Netz, bis die Updates eingespielt waren.
Läuft Ihre Website mit PHP oder WordPress? Das sollten Sie oder Ihr Dienstleister jetzt prüfen:
- Version prüfen: Sicher sind PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuer. Ältere Versionen wie PHP 8.1 erhalten keine Updates mehr und sollten ersetzt werden. Die Version sehen Sie meist im Kundenbereich Ihres Hosters.
- Vergessene Systeme suchen: PHP steckt oft auch in alten Microsites, Kundenportalen oder eingekaufter Software, die niemand mehr auf dem Schirm hat.
- Übergangslösung für die dritte Lücke: Bis ein Update erscheint, empfiehlt das PHP-Team eine kleine Konfigurationsänderung. Ihr Hoster oder IT-Dienstleister kann sie in wenigen Minuten umsetzen.
- Auf Warnsignale achten: Verhält sich der Server ungewöhnlich, ist er plötzlich langsam oder verschickt er Daten, sollten die Server-Protokolle geprüft werden.
Nicht nur PHP, die Lage der letzten Wochen
PHP2Shell war die lauteste, aber bei Weitem nicht die einzige kritische Lücke im Oktober. Ein Auszug aus den letzten Wochen:
| Software | Wofür sie genutzt wird | Risiko | Stand |
|---|---|---|---|
| PHP (PHP2Shell) | Grundlage vieler Websites und Shops | Übernahme des Servers | Aktiv ausgenutzt, Updates verfügbar |
| GitLab | Verwaltung von Quellcode | Zugriff auf Code und Zugangsdaten | Aktiv ausgenutzt, Updates verfügbar |
| Next.js | Grundlage vieler moderner Webanwendungen | Übernahme des Servers in bestimmten Konfigurationen | Updates verfügbar |
| Ivanti Connect Secure | VPN-Zugang ins Firmennetz | Einstieg ins Firmennetz | Aktiv ausgenutzt |
| WordPress-Plugin Bricksforge | Baukasten für WordPress-Seiten | Übernahme der Website | Automatisierte Angriffe, Update verfügbar |
Auffällig ist das Muster: Die Lücken stecken in Bausteinen, die tausende Unternehmen unverändert einsetzen. Für einen automatisierten Angreifer ist das ideal. Ein einziger Exploit funktioniert überall dort, wo dieselbe Version läuft.
KI-Agenten greifen bereits in großem Stil an
Dass vollautomatische Angriffe keine Theorie mehr sind, hat ein Fall aus dem September gezeigt. Das Sicherheitsunternehmen GreyNoise dokumentierte die erste Massenkampagne, die überwiegend von autonomen KI-Agenten durchgeführt wurde. Ziel waren zwei Lücken in PaperCut, einer verbreiteten Druckverwaltungs-Software.
Ein einzelner Angreifer ließ hunderte Agenten parallel arbeiten. Sie suchten verwundbare Server, schrieben die Exploits selbst, testeten sie in einer Laborumgebung und rollten sie dann großflächig aus. Nach dem Einbruch sammelten sie weitgehend selbstständig Zugangsdaten aus dem Firmennetz.
Die Zahlen sind deutlich: 395 Organisationen in 48 Ländern waren betroffen. Bei 11 Organisationen dauerte der Ersteinbruch nur 26 Sekunden, und im Netzwerk einer Schule hatten die Agenten nach 7 Minuten die volle Kontrolle (Quelle: GreyNoise, berichtet von VentureBeat).
Für mittelständische Unternehmen ist vor allem eines wichtig. Niemand ist „zu klein“ oder „zu uninteressant“. Automatisierte Angriffe wählen ihre Ziele nicht nach Bekanntheit aus, sondern danach, welche Software in welcher Version erreichbar ist.
Warum das Risiko meist in fremden Software-Bausteinen steckt
Moderne Software wird nicht von Grund auf neu geschrieben. Eine typische Webanwendung besteht zu einem großen Teil aus fremden Bausteinen, etwa der Programmiersprache, einem Grundgerüst wie WordPress oder Next.js und hunderten kleinen Zusatzpaketen für Login, Bilder oder Datenbank. Fachleute nennen diese Bausteine Abhängigkeiten.
Das ist gut so, denn bewährte Bausteine sind meist sicherer als Eigenbauten. Es bedeutet aber auch: Ihre Anwendung kann über Nacht verwundbar werden, ohne dass jemand eine Zeile Code geändert hat. Die Lücke entsteht nicht in Ihrem Projekt, sie wird in einem Baustein entdeckt, den Ihr Projekt verwendet. Und sobald sie öffentlich ist, beginnt der Wettlauf.
Viele Unternehmen merken davon nichts, weil ihre Anwendung nach dem Launch „einfach läuft“. Genau das ist das Problem. Software, die seit zwei Jahren niemand angefasst hat, nutzt Abhängigkeiten in Versionen, die seit zwei Jahren niemand geprüft hat. Wenn Sie wissen möchten, wie Sie solche Altsysteme schrittweise auf einen sicheren Stand bringen, lesen Sie unsere Seite zur Modernisierung bestehender Software.
Sie möchten wissen, wie gut Ihre Anwendungen gegen automatisierte Angriffe geschützt sind? Im kostenlosen Erstgespräch schauen wir gemeinsam auf Ihren aktuellen Stand und zeigen, wie Wartung mit Monitoring bei Ihnen aussehen kann.
Kostenloses Erstgespräch buchenSo schützen Sie Ihr Unternehmen wirksam
„Wir machen ab und zu Updates“ reicht nicht mehr, wenn Angriffe 19 Minuten nach einem Update beginnen. Wirksamer Schutz entsteht durch Wartung mit Monitoring. Wartung muss heute vier Fragen jederzeit beantworten können: Was setzen wir ein? Ist davon gerade etwas verwundbar? Betrifft es uns wirklich? Wie schnell ist der Fix live?
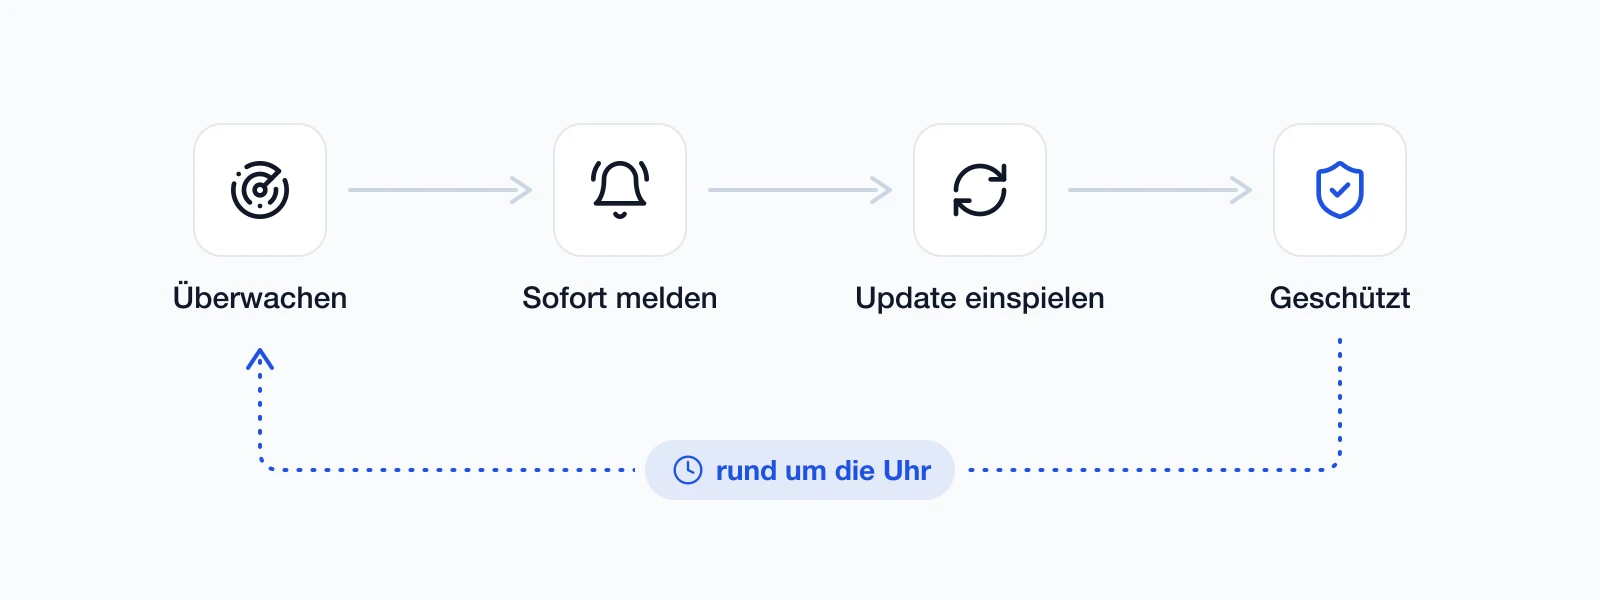
1. Bestand kennen: Für jede Anwendung ist dokumentiert, welche Bausteine in welcher Version stecken, eine Art Stückliste der Software.
2. Überwachen: Diese Stückliste wird laufend und automatisch mit öffentlichen Sicherheitsdatenbanken abgeglichen, nicht einmal im Quartal von Hand.
3. Alarmieren: Taucht eine Lücke in einem Baustein auf, den Sie einsetzen, geht sofort eine Meldung an die Verantwortlichen. Nicht als Sammelmail am Monatsende, sondern in dem Moment, in dem die Lücke bekannt wird.
4. Bewerten: Nicht jede Lücke ist gleich gefährlich. Entscheidend ist, ob sie bei Ihnen überhaupt ausnutzbar ist, ob bereits Angriffe laufen und was ein Angreifer damit erreichen könnte, zum Beispiel Zugriff auf Ihren Server und Ihre Kundendaten.
5. Aktualisieren: Das Update wird getestet und eingespielt. Schnell geht das nur, wenn die Software automatisierte Tests und einen eingespielten Veröffentlichungsprozess hat. Wer für jedes Update erst ein Projekt aufsetzen muss, verliert Tage.
6. Kontrollieren: Nach dem Update wird geprüft, ob die Lücke wirklich geschlossen ist und ob es vorher Anzeichen für einen Einbruch gab.
Faustregel: Ist eine Lücke aus dem Internet erreichbar und wird bereits ausgenutzt, zählt jede Stunde. Klären Sie deshalb vorab, wer in diesem Fall auch abends und am Wochenende reagiert. Für alle anderen Updates reicht ein fester, regelmäßiger Rhythmus.
Fünf Fragen, die Geschäftsführer ihrer IT stellen sollten
Sie müssen kein Entwickler sein, um einschätzen zu können, wie gut Ihr Unternehmen aufgestellt ist. Diese fünf Fragen genügen, egal ob Ihre Software intern oder von einer Agentur betreut wird:
- Wissen wir, welche Software-Bausteine in welcher Version in unseren Anwendungen stecken?
- Wie erfahren wir von einer neuen kritischen Lücke, und wie lange dauert das? Gute Antwort: automatisch, innerhalb von Minuten bis Stunden.
- Wer ist zuständig, wenn abends oder am Wochenende eine kritische Lücke bekannt wird?
- Wie lange dauert es bei uns von „Update ist verfügbar“ bis „Update ist live“?
- Wann wurden unsere Anwendungen zuletzt aktualisiert? Lautet die Antwort „beim Launch“, besteht Handlungsbedarf.
Wenn auf mehrere dieser Fragen niemand eine klare Antwort hat, ist das kein Grund zur Panik, aber ein klares Signal. Auch das Thema Schatten-IT durch KI-Tools gehört übrigens auf diese Liste: Was niemand kennt, kann auch niemand aktualisieren.
So gehen wir bei Codana mit Sicherheitslücken um
Für die Projekte, die wir betreuen, haben wir genau diesen Kreislauf eingerichtet. Unsere Monitoring-Systeme gleichen die Abhängigkeiten jedes Projekts laufend mit den einschlägigen Sicherheitsdatenbanken ab. Wird eine Lücke in einem Baustein bekannt, den eines unserer Projekte nutzt, werden wir sofort benachrichtigt. Inklusive der Information, welches Projekt betroffen ist, wie kritisch die Lücke ist und auf welche Version aktualisiert werden muss.
So können wir sehr schnell reagieren: bewerten, ob die Lücke in der konkreten Anwendung ausnutzbar ist, das Update testen und ausrollen, oft bevor großflächige Angriffe überhaupt anlaufen. Gerade bei Lücken, über die Angreifer direkten Zugriff auf einen Server erlangen könnten, macht dieser Vorsprung den Unterschied.
Mehr dazu, wie wir bestehende Anwendungen übernehmen, warten und überwachen, finden Sie auf unserer Seite zur Software-Wartung. Auch für Software, die nicht von uns stammt: Wir sichten den aktuellen Stand, bringen die Abhängigkeiten auf eine sichere Version und richten das Monitoring ein.
Häufige Fragen
Eine Sicherheitslücke ist ein Fehler in einer Software, über den Angreifer etwas tun können, das eigentlich nicht erlaubt ist, etwa fremden Code ausführen oder Daten auslesen. Öffentlich bekannte Lücken erhalten eine eindeutige Kennung, die sogenannte CVE-Nummer, zum Beispiel CVE-2026-109618. Darüber lässt sich automatisch prüfen, ob die eigene Software betroffen ist.
KI-Modelle können den Code eines Sicherheitsupdates lesen, den behobenen Fehler verstehen und daraus einen Angriff ableiten. Andere Werkzeuge finden verwundbare Systeme im Internet automatisch. Was früher Tage an Handarbeit erforderte, läuft heute in Minuten bis Stunden ab und lässt sich auf tausende Ziele gleichzeitig ausrollen.
WordPress basiert auf PHP und war damit von PHP2Shell betroffen, sofern die PHP-Version des Servers nicht aktualisiert wurde. Zusätzlich gelten die Lücken einzelner Plugins und Themes. Prüfen Sie die PHP-Version bei Ihrem Hoster und halten Sie WordPress, Plugins und Themes aktuell. Nicht mehr gepflegte Plugins sollten Sie ersetzen.
Das hängt vom Risiko ab. Kritische Lücken, die aus dem Internet erreichbar sind und bereits aktiv ausgenutzt werden, sollten innerhalb von Stunden geschlossen werden. Weniger kritische Updates können in einem festen Rhythmus, zum Beispiel wöchentlich oder monatlich, eingespielt werden. Entscheidend ist, dass Sie überhaupt sofort von einer neuen Lücke erfahren.
Das hängt vor allem von der Anzahl und Größe der Anwendungen, dem eingesetzten Technologie-Stack und der gewünschten Reaktionszeit ab. Im Vergleich zu den Kosten eines erfolgreichen Angriffs, also Ausfall, Datenabfluss, Meldepflichten nach DSGVO und Vertrauensverlust, ist laufende Wartung fast immer die günstigere Variante. Sprechen Sie uns für eine konkrete Einschätzung gerne an.
 AutorNoah Wiedemer